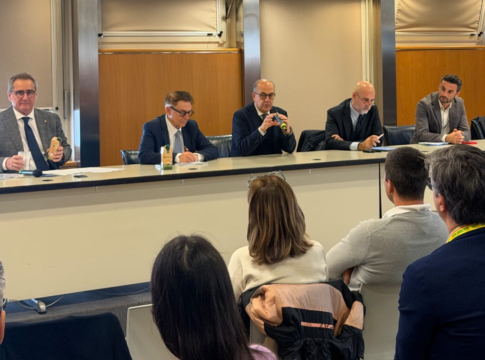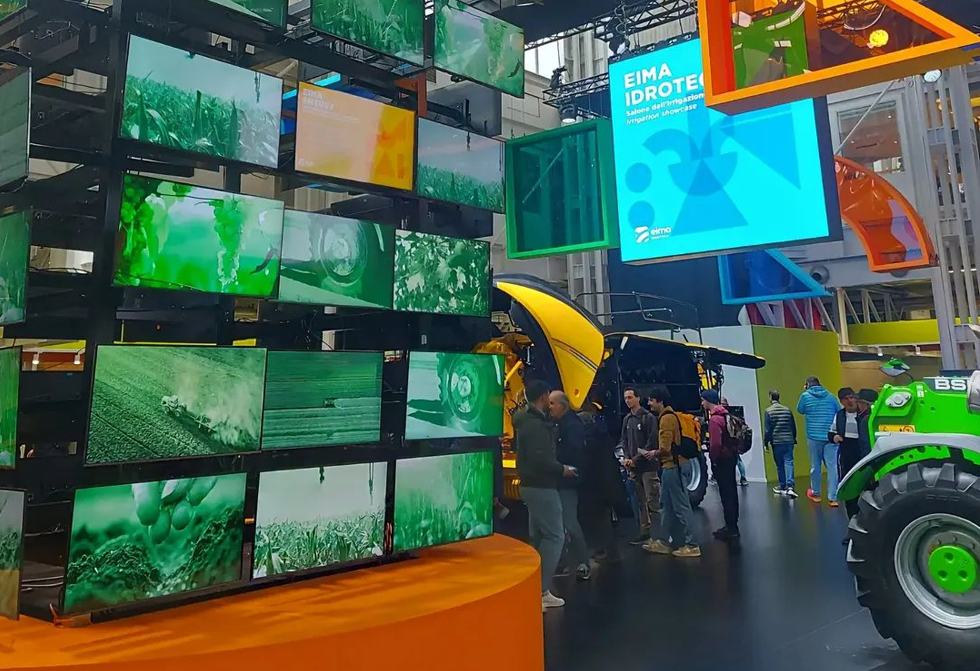
La diffusione delle tecnologie digitali nelle imprese agricole porta con sé nuove opportunità in termini di efficienza e gestione dei processi, ma anche rischi legati alla sicurezza informatica. È stato questo uno dei temi al centro della seconda giornata di Eima International 2026, che nello spazio Digital Terrace ha ospitato presentazioni di soluzioni tecnologiche e approfondimenti normativi dedicati alla trasformazione digitale del settore primario.
Le novità
Tra le novità presentate figura Bluleaf, la piattaforma di Digital Agriculture sviluppata da Sysman Progetti & Servizi, realtà che da 14 anni opera nella digitalizzazione dei processi agroalimentari e che oggi conta oltre 2 mila utilizzatori. Il sistema mette a disposizione strumenti per la gestione del quaderno di campagna, del magazzino e dei dispositivi IoT, con funzionalità di monitoraggio e controllo da remoto. A Eima sono state presentate anche la nuova App e FruitLab, un software di laboratorio pensato per eseguire e documentare le analisi merceologiche dei prodotti ortofrutticoli.
Il Cyber Resilience Act
Accanto alle opportunità offerte dall'innovazione, cresce tuttavia l'esigenza di proteggere sistemi, dispositivi e dati da possibili attacchi informatici. Un tema che ha trovato spazio nella manifestazione con un approfondimento sul Cyber Resilience Act (Cra), il regolamento Ue 2024/2847 entrato in vigore il 12 novembre 2024, che introduce requisiti obbligatori di cybersicurezza per i prodotti dotati di elementi digitali.
La normativa riguarda i prodotti hardware e software il cui utilizzo, previsto o ragionevolmente prevedibile, comporta una connessione diretta o indiretta con altri dispositivi o sistemi. L'obiettivo è fare in modo che la sicurezza informatica venga considerata fin dalla fase di progettazione e sviluppo, accompagnando poi il prodotto durante tutto il suo ciclo di vita, attraverso controlli e interventi tempestivi in caso di vulnerabilità.
Il regolamento introduce una serie di obblighi a carico dei produttori. Tra questi figurano l'integrazione dei requisiti di sicurezza nella progettazione e nello sviluppo, la predisposizione della documentazione tecnica, la valutazione della conformità e l'adozione di procedure per individuare e gestire le vulnerabilità. È inoltre prevista la marcatura Ce, a garanzia del rispetto dei requisiti richiesti prima dell'immissione dei prodotti sul mercato europeo.
La piena applicazione degli obblighi principali è prevista dall'11 dicembre 2027, ma il percorso di adeguamento richiede tempi e organizzazione. Per le aziende che sviluppano tecnologie destinate anche all'agricoltura, dunque, è opportuno avviare per tempo le verifiche necessarie, considerando che il mancato rispetto delle disposizioni può comportare sanzioni particolarmente pesanti.
Le multe possono arrivare fino a 15 milioni di euro o al 2,5% del fatturato mondiale annuo per la violazione dei requisiti essenziali; fino a 10 milioni di euro o al 2% del fatturato per altre violazioni degli obblighi previsti dal regolamento; fino a 5 milioni di euro o all'1% del fatturato per la comunicazione di informazioni inesatte, incomplete o fuorvianti.
La cybersicurezza si conferma così una componente sempre più strategica della digitalizzazione agricola: non basta introdurre strumenti connessi e piattaforme per rendere più efficienti le attività aziendali, occorre anche garantirne affidabilità, protezione e continuità operativa.